Ordinateurs, téléphones, messageries, Wi-Fi, applications cloud : la surface d’exposition d’une entreprise s’est étirée au fil des usages, souvent plus vite que ses réflexes de défense. En 2026, les cybercriminels n’ont pas besoin de forcer une porte blindée quand une fenêtre de service reste entrouverte. C’est précisément là qu’un audit cybersécurité devient utile : il révèle ce que l’organisation ne voit plus, hiérarchise les risques cybersécurité et remet la sécurité informatique au niveau du terrain, pas seulement des intentions.
L’article en bref
Un audit sérieux ne se contente pas de pointer des vulnérabilités : il aide à comprendre où l’entreprise perd vraiment du contrôle. L’enjeu n’est pas théorique, surtout quand la cyberattaque la plus coûteuse est souvent celle qu’on n’avait pas vue venir.
- Cartographie utile : repérer les actifs exposés et les failles invisibles
- Priorités claires : distinguer les menaces urgentes des risques secondaires
- PME concernées : transformer un audit en actions concrètes et réalistes
- Décisions pilotées : renforcer protection des données et gestion des risques
L’audit cybersécurité sert surtout à voir juste avant d’agir vite, sans gaspiller les efforts.
Dans une PME fictive comme Orion Atelier, 42 salariés, un ERP cloud, une flotte mobile et des accès distants “temporaires” devenus permanents, le danger ne ressemble pas à un film hollywoodien. Il se cache plutôt dans un mot de passe partagé, un compte oublié, un portable personnel non chiffré ou un prestataire trop bien connecté. L’analyse des risques permet alors de faire remonter ce qui compte vraiment : les menaces informatiques les plus probables, les impacts les plus lourds, et les angles morts qui échappent aux contrôles de routine.
Cette logique change tout. Au lieu de subir la prochaine alerte, l’entreprise peut organiser sa gestion des risques, arbitrer ses priorités et renforcer sa protection des données avec méthode. Un audit bien mené n’achève pas la sécurité ; il la rend enfin lisible.
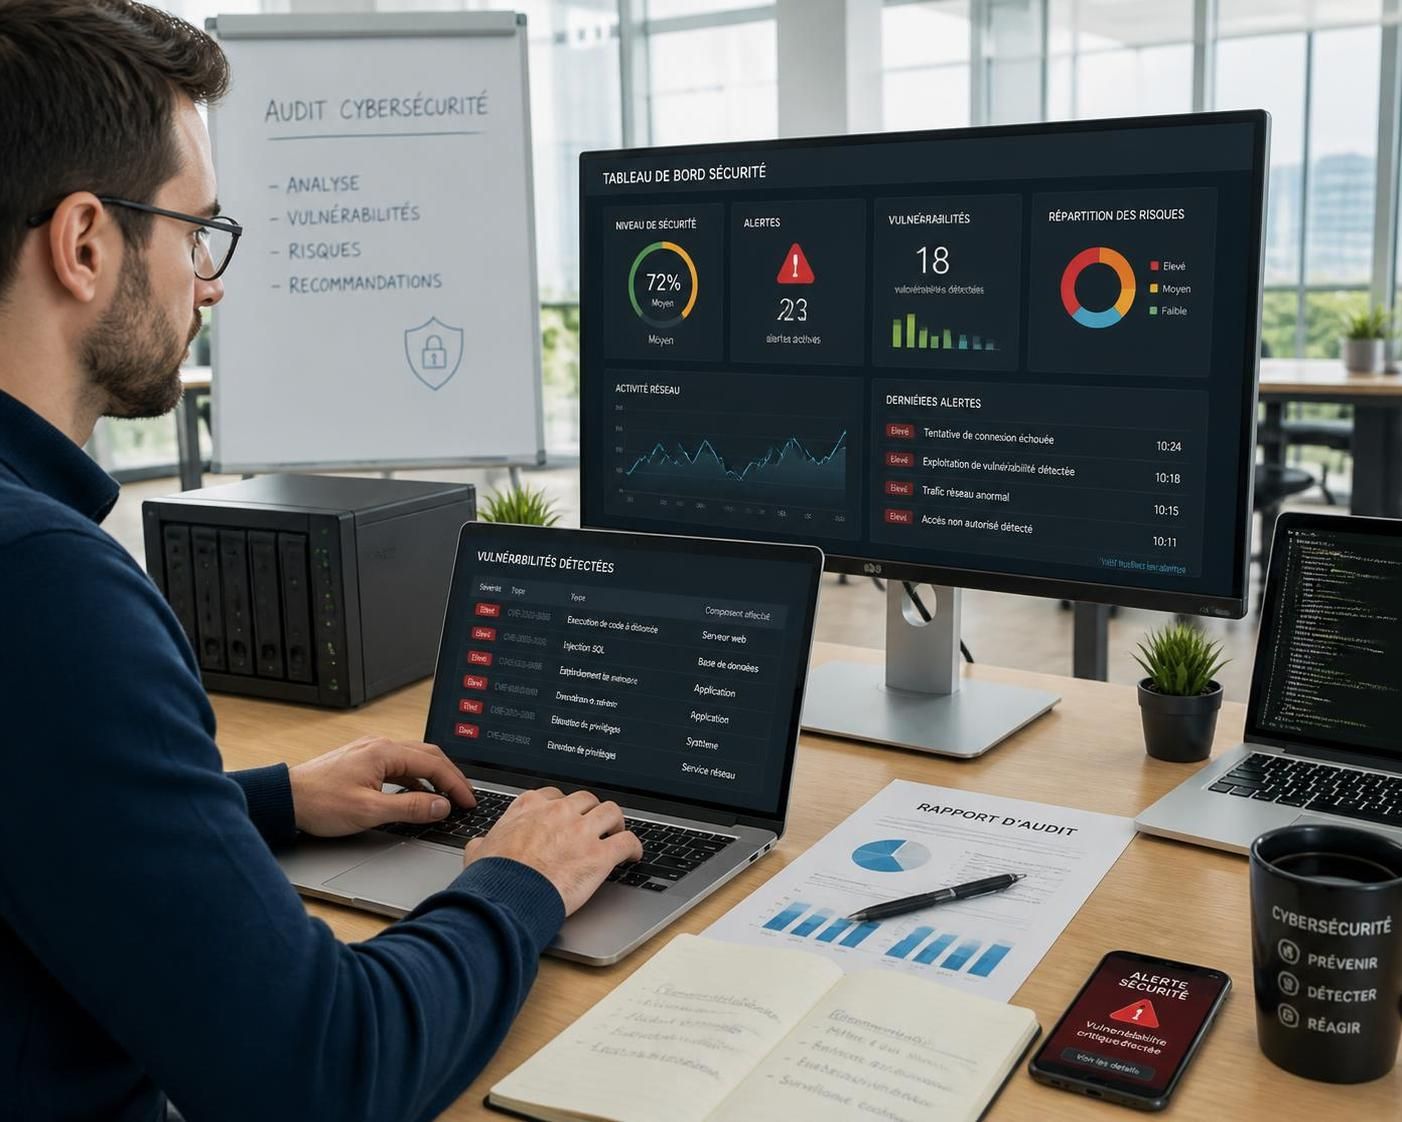
Audit cybersécurité en entreprise : ce que les risques cachent encore
Beaucoup d’organisations pensent être protégées parce qu’elles disposent déjà d’un antivirus, d’un pare-feu et de sauvegardes. En pratique, ces briques sont utiles, mais elles ne disent rien des chemins d’entrée les plus probables. Un audit cybersécurité sert précisément à tester la solidité de l’ensemble, pas seulement à vérifier que les outils existent.
La première erreur consiste à croire qu’un parc informatique “fonctionnel” est un parc sécurisé. Entre les postes obsolètes, les impressions réseau, les accès SaaS mal gouvernés et les usages hybrides, le terrain est souvent plus mouvant qu’une partie de Civilization en fin de soirée. Sans visibilité, la moindre cyberattaque peut transformer un détail en incident majeur.
Ce que l’analyse des risques doit couvrir en priorité
Un audit utile ne se limite pas aux serveurs. Il doit aussi couvrir la messagerie, les appareils mobiles, les imprimantes connectées, les accès distants, les droits utilisateurs, la sauvegarde, la formation interne et les fournisseurs critiques. C’est souvent dans ces zones périphériques que les vulnérabilités se multiplient.
- Protection des informations sensibles : vérifier où circulent les données et qui y accède réellement.
- Gestion des appareils : contrôler les téléphones, tablettes et postes nomades.
- Sensibilisation des équipes : réduire l’impact du phishing et des erreurs humaines.
- Continuité d’activité : tester la reprise après perte, vol ou indisponibilité.
- Chaîne de fournisseurs : repérer les dépendances qui élargissent la surface d’attaque.
À Lyon, une société de services a récemment découvert qu’un simple compte de test restait accessible depuis l’extérieur. Rien de spectaculaire. Pourtant, ce point faible ouvrait une porte sur un environnement de préproduction contenant des données proches du réel. Voilà pourquoi la sécurité informatique se joue souvent dans les détails, pas dans les grands discours.
Pour aller plus loin sur la cartographie réseau, un diagnostic inspiré d’outils comme Nmap pour cartographier un réseau aide à visualiser ce qui est exposé. Même constat côté applications et surfaces numériques : la technique ne vaut que si elle est reliée à des décisions concrètes.
Les vulnérabilités que les entreprises sous-estiment le plus
Les cybercriminels n’ont pas forcément besoin d’une faille “magique”. Ils exploitent très souvent des fragilités banales : identifiants faibles, authentification absente, sauvegardes mal testées, configurations trop ouvertes. D’ailleurs, les identifiants compromis restent l’une des portes d’entrée les plus fréquentes dans les incidents de sécurité.
Le mode de travail hybride a amplifié ce phénomène. Quand les collaborateurs alternent entre bureau, domicile et déplacement, la frontière entre l’environnement maîtrisé et l’environnement risqué devient floue. Une entreprise qui ne pilote pas ses accès à distance finit par découvrir ses propres limites au pire moment.
Pourquoi le travail hybride complique la protection des données
Le domicile n’est pas un mini-bureau sécurisé par défaut. Entre le Wi-Fi familial, les appareils personnels, les partages de fichiers improvisés et les habitudes de confort, les risques cybersécurité augmentent vite. Un poste non géré peut suffire à compromettre un compte de messagerie, puis un dossier partagé, puis un pan entier du SI.
Les organisations les plus avancées s’équipent désormais de solutions de contrôle adaptées, comme le MDM pour encadrer les terminaux mobiles. Une approche structurée de ce type peut être approfondie avec la gestion des appareils mobiles, qui devient un vrai levier dès qu’une flotte nomade existe.
Les menaces informatiques à hiérarchiser sans attendre
Avant de parler technologie, il faut parler impact. Une attaque par hameçonnage peut coûter moins cher à corriger qu’un ransomware, mais elle peut servir de tremplin à une compromission beaucoup plus large. À l’inverse, un service exposé inutilisé mais vulnérable peut rester dormant des mois avant d’être découvert.
| Risque observé | Impact possible | Réponse attendue |
|---|---|---|
| Identifiants volés | Accès frauduleux aux comptes et aux données | Double authentification et rotation des mots de passe |
| Postes non mis à jour | Exploitation de failles connues | Gestion des correctifs et inventaire fiable |
| Messagerie mal protégée | Phishing, fraude au président, interception | Filtrage, sensibilisation, contrôle des accès |
| Prestataire trop connecté | Effet domino sur la chaîne d’approvisionnement | Revue des droits et exigences contractuelles |
Pour affiner cette lecture, un outil de détection comme VirusTotal pour analyser des menaces peut compléter une première phase d’investigation. Et quand les vulnérabilités évoluent vite, garder un œil sur les publications dédiées, comme les CVE récentes en cybersécurité, permet de ne pas rester au milieu du gué.
Pourquoi les PME sont exposées malgré des moyens limités
Le mythe de la petite structure “pas assez intéressante” pour attirer les attaquants a vécu. Les PME concentrent des données utiles, des accès métiers et parfois une chaîne de valeur complète, sans disposer d’une équipe cyber dédiée. Résultat : elles deviennent une cible opportuniste, rentable et souvent peu surveillée.
Les chiffres récents confirment cette réalité. En France, une majorité de TPE et PME ont déjà subi au moins une tentative de cyberattaque sur douze mois. Ce n’est pas une vague statistique abstraite ; c’est le quotidien d’entreprises qui pensaient encore que leur taille les protégeait.
De la conformité à la crédibilité opérationnelle
L’audit cybersécurité sert aussi à répondre à une pression très concrète : clients, assureurs, donneurs d’ordres et régulateurs demandent des preuves. Les cadres comme le RGPD, NIS2 ou ISO 27001 obligent à structurer la démarche, mais au-delà de la norme, c’est la crédibilité de l’entreprise qui se joue.
Une société capable de montrer qu’elle sait où sont ses actifs, qui accède à quoi et comment elle réagit en cas d’incident inspire davantage confiance. La conformité n’est donc pas une case à cocher ; c’est un langage commun avec l’écosystème.
Pour une PME en croissance, la question n’est pas seulement “que faut-il protéger ?”, mais aussi “comment l’organisation évolue-t-elle ?”. Un regard sur la manière dont la structure se transforme peut être utile, notamment via les enjeux de croissance d’une entreprise, car chaque étape de développement ajoute des dépendances et donc des risques.
Faire parler l’audit : transformer le diagnostic en plan d’action
Un rapport d’audit qui finit dans un dossier partagé n’a aucune valeur. Le vrai travail commence après la lecture : classer les alertes, distinguer l’urgent du structurel, puis lancer des corrections réalistes. Une entreprise efficace ne cherche pas à tout résoudre en une semaine ; elle sécurise d’abord ce qui expose le plus.
Cette étape rappelle un principe très simple de stratégie : mieux vaut renforcer les points d’appui que disperser les moyens. Dans la pratique, cela signifie fermer un accès inutile, imposer la double authentification, revoir les sauvegardes, puis former les équipes au bon moment. Le reste suit.
Une liste courte vaut mieux qu’un plan impossible
Pour éviter l’effet catalogue, les actions doivent être limitées, claires et pilotables. Voici une séquence souvent pertinente après une analyse des risques :
- Corriger les failles critiques visibles depuis l’extérieur.
- Sécuriser les comptes sensibles et les accès distants.
- Vérifier les sauvegardes et les restaurations.
- Encadrer les terminaux mobiles et les usages hybrides.
- Prévoir un contrôle de suivi pour mesurer les progrès.
Les entreprises qui utilisent des environnements cloud ou SaaS gagnent aussi à revisiter leurs dépendances techniques. Un exemple parlant est celui d’un projet de développement SaaS sur mesure, où la sécurité doit être pensée dès la conception et pas seulement en fin de parcours.
À ce stade, l’audit devient un outil de pilotage. Il ne sert plus seulement à constater, mais à orienter la gestion des risques dans la durée.
Les signaux d’alerte que l’entreprise néglige encore trop souvent
Certains indices ne font pas de bruit, mais ils annoncent souvent les incidents les plus coûteux. Un compte qui n’a plus d’utilité, une sauvegarde jamais testée, une règle de pare-feu oubliée, un prestataire qui conserve un accès après la fin de mission : tout cela semble mineur jusqu’au jour où cela ne l’est plus.
C’est ici que la vigilance doit devenir une habitude, presque comme une revue de code avant mise en production. Les menaces informatiques avancent vite, mais les routines de contrôle restent souvent trop espacées. Or, en sécurité informatique, l’oubli est un accélérateur de risque.
Des points faibles concrets à surveiller régulièrement
Un audit sérieux doit rappeler quelques réflexes simples mais décisifs :
- Mettre à jour les systèmes et applications sans délai inutile.
- Limiter les privilèges aux seuls besoins métiers.
- Tracer les connexions suspectes et les anomalies d’accès.
- Former les équipes aux messages frauduleux et aux faux supports.
- Tester les restaurations pour éviter les mauvaises surprises.
Les attaques récentes montrent aussi l’importance de savoir reconnaître les nouvelles formes d’exploitation. Certaines campagnes reposent sur des failles inconnues, d’autres sur l’automatisation et l’ingénierie sociale. Sur ce terrain, les failles zero-day restent un sujet à surveiller de près, car elles combinent discrétion et brutalité.
Quand l’entreprise internalise ces signaux, elle ne subit plus la sécurité comme une contrainte. Elle la transforme en réflexe de gestion.
Ce que révèle un audit cybersécurité bien mené en 2026
Un bon audit ne livre pas seulement une liste de problèmes. Il montre où se trouve la vraie exposition, quelles vulnérabilités méritent un traitement immédiat et quelles habitudes doivent évoluer. C’est une photographie honnête, parfois un peu dérangeante, mais bien plus utile qu’un sentiment de sécurité trop confortable.
Pour certaines équipes, le déclic vient au moment où elles comprennent qu’une simple erreur de configuration peut coûter plus qu’un gros investissement matériel. Pour d’autres, c’est la lecture d’un rapport qui change la hiérarchie des priorités. Dans les deux cas, le résultat est le même : l’entreprise cesse de deviner et commence à décider.
À quelle fréquence faut-il lancer un audit cybersécurité ?
Un audit annuel constitue souvent une bonne base, mais un nouveau contrôle s’impose après une évolution majeure du SI, une fusion, un changement d’outils ou un incident de sécurité.
Un audit cybersécurité est-il utile même avec un antivirus ?
Oui, car un antivirus ne couvre ni la gouvernance des accès, ni les erreurs humaines, ni les failles de configuration, ni les risques liés aux prestataires.
Quelles sont les premières vulnérabilités à corriger ?
Les comptes sans double authentification, les systèmes non mis à jour, les accès distants mal maîtrisés et les sauvegardes non testées figurent parmi les priorités fréquentes.
Une PME peut-elle réaliser un audit sans équipe informatique dédiée ?
Oui, à condition de choisir une méthode adaptée, lisible et proportionnée à sa maturité, avec des recommandations concrètes et hiérarchisées.


