Dans beaucoup d’entreprises, le smartphone n’est plus un simple outil de communication. Il ouvre les messageries, accède aux fichiers sensibles, valide des demandes et accompagne le travail hybride du matin au soir. C’est précisément là que le MDM s’impose comme un levier décisif : la gestion appareils mobiles ne relève plus du confort informatique, mais d’un vrai choix de pilotage, entre sécurité mobile, productivité entreprise et protection des informations. Quand les terminaux se multiplient, que le BYOD s’installe et que la mobilité professionnelle devient la norme, le moindre écart de configuration peut coûter cher. La question n’est donc plus “faut-il gérer ces appareils ?”, mais “comment le faire sans freiner les équipes ?”.
L’article en bref
Le MDM est devenu un point de contrôle central pour les entreprises qui veulent avancer vite sans exposer leurs données. Entre gestion à distance, conformité et arrivée massive du BYOD, l’équilibre entre souplesse et sécurité se joue désormais sur les terminaux.
- Un pilotage devenu vital : sécuriser les terminaux tout en gardant les équipes mobiles
- Un rempart contre les fuites : verrouiller, localiser et effacer à distance
- Un gain opérationnel : automatiser l’enrôlement et les règles de sécurité
- Un choix stratégique : adapter la solution au parc réel et aux usages métier
Cette approche transforme la gestion des appareils en avantage concret pour l’entreprise.
Dans une PME comme dans un groupe international, le scénario est souvent le même. Un collaborateur égare son téléphone dans un train, une tablette d’équipe part en déplacement, un portable reste connecté à un Wi-Fi douteux, et soudain la gestion des données devient une course contre la montre. Le MDM sert justement à reprendre la main sans demander à chaque salarié de devenir expert en cybersécurité.
Le sujet a changé d’échelle avec le travail hybride. Les appareils ne restent plus derrière le pare-feu du bureau ; ils circulent, se connectent partout et portent une part croissante des usages métiers. Dans ce contexte, le contrôle des terminaux ressemble moins à une contrainte administrative qu’à une ceinture de sécurité : discrète, mais indispensable au bon moment.
MDM et sécurité mobile : pourquoi les entreprises ont changé de priorité
Le cœur du sujet est simple : les appareils mobiles sont souvent le maillon le plus exposé du système d’information. Les attaques par faux SMS, appels piégés ou applications douteuses ciblent désormais les téléphones avec autant d’insistance que les boîtes mail. En 2026, ce basculement est particulièrement visible, avec des techniques d’ingénierie sociale sur mobile qui prennent de vitesse les réflexes classiques de sécurité.
C’est là que le MDM apporte une réponse concrète. Il permet d’imposer un code d’accès, d’activer le chiffrement, de limiter certaines applications et d’effacer un terminal perdu avant qu’il ne devienne une porte ouverte. Pour une direction, cela change tout : la protection ne dépend plus uniquement de la vigilance humaine, elle repose aussi sur des règles applicables partout et tout le temps.
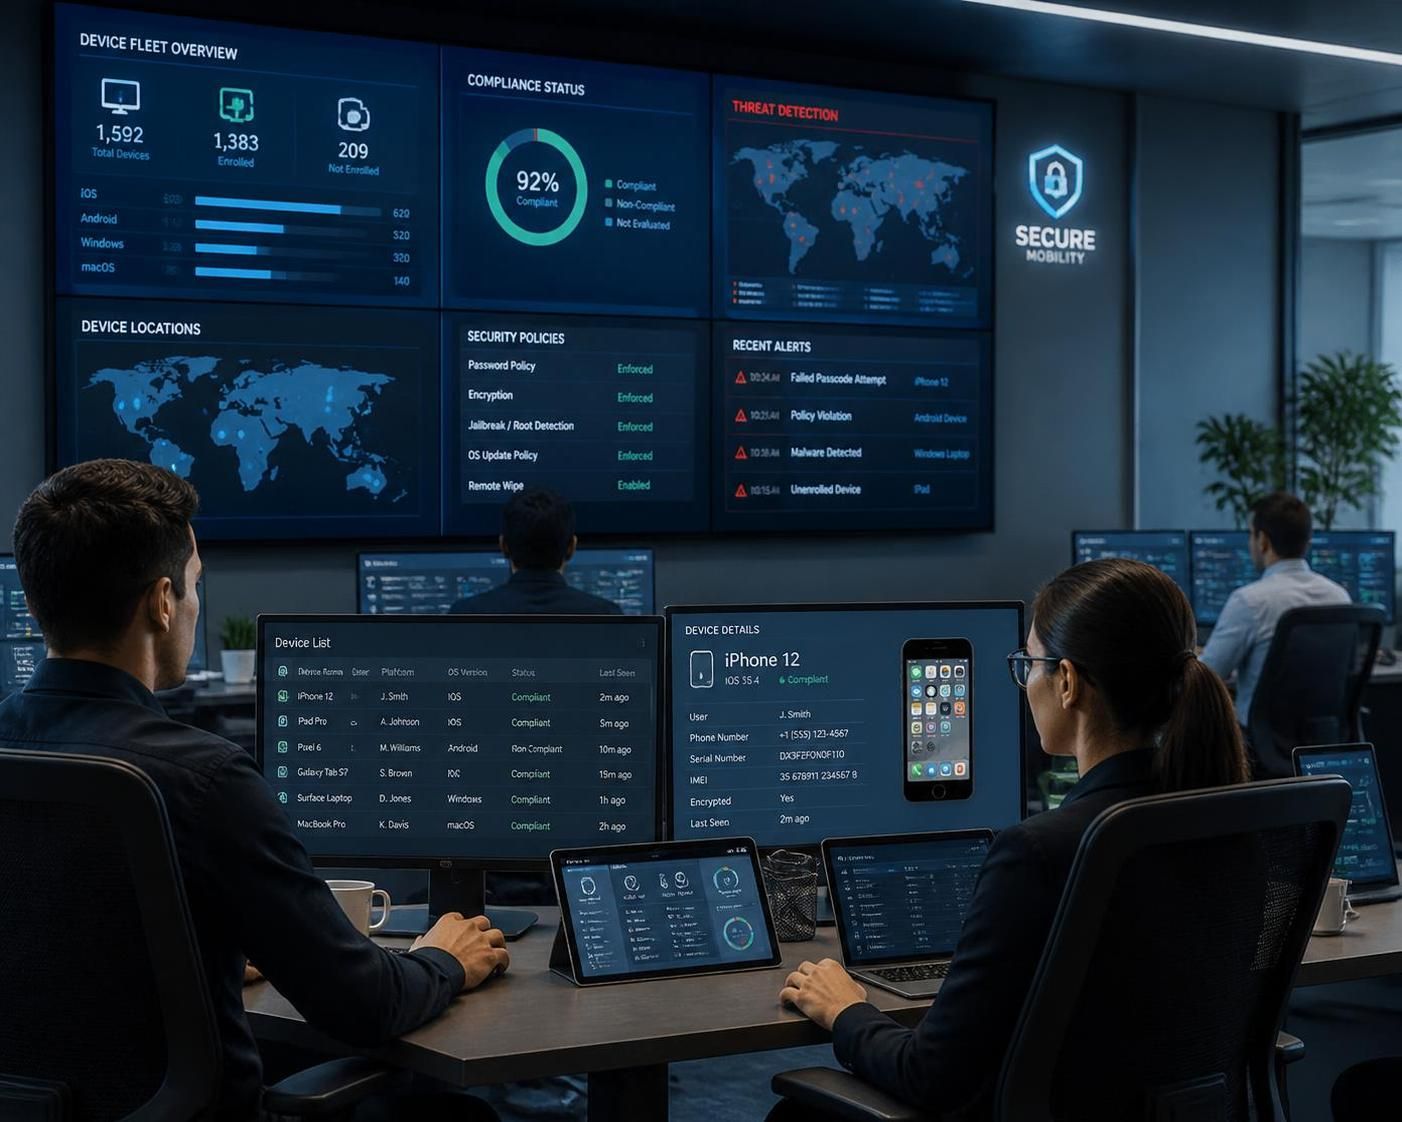
Cette logique est d’autant plus utile dans le BYOD, quand un salarié utilise un appareil personnel pour travailler. Sans cadre, l’entreprise prend un risque qu’elle ne maîtrise pas. Avec une politique MDM bien pensée, elle peut trouver un compromis entre usage fluide et protection des informations, un peu comme on règle un GPS pour éviter les détours inutiles tout en restant sur la bonne route.
Pour approfondir cet angle, une ressource utile détaille les bases d’une stratégie MDM pour sécuriser les appareils, avec des repères concrets sur les contrôles à privilégier.
Les usages concrets du MDM au quotidien
Dans la pratique, le MDM suit un cycle assez lisible. Un appareil est enrôlé, reçoit ses paramètres, applique les politiques définies puis remonte des informations utiles à l’équipe IT. Cette mécanique évite les configurations manuelles interminables et accélère l’arrivée d’un nouvel arrivant dans l’environnement de travail.
Autrement dit, le MDM ne sert pas seulement à “surveiller”. Il prépare, configure, protège et corrige. Un ordinateur portable peut sortir de sa boîte, recevoir ses accès, son VPN, ses applications métiers et ses règles de sécurité en quelques minutes. Pour les équipes, c’est le genre de différence qui se voit dès le premier lundi matin.
| Fonction MDM | Effet opérationnel | Bénéfice pour l’entreprise |
|---|---|---|
| Enrôlement automatisé | Déploiement rapide dès l’allumage | Moins de tickets support, plus de réactivité |
| Profils de configuration | Paramètres Wi-Fi, VPN, messagerie et certificats poussés à distance | Standardisation des postes et moins d’erreurs |
| Politiques de sécurité | Mots de passe, chiffrement, restrictions d’usage | Réduction du risque de fuite ou d’intrusion |
| Contrôle à distance | Verrouillage, localisation, effacement si besoin | Réaction rapide en cas de perte ou de vol |
Le point décisif, c’est que tout cela s’effectue sans immobiliser le collaborateur. Pas besoin de déposer l’appareil au support pour chaque ajustement. Ce mode de fonctionnement soutient directement la productivité entreprise, ce qui explique pourquoi la gestion des appareils mobiles est devenue un sujet de direction autant qu’un sujet IT.
Quand le contrôle à distance fait la différence
La valeur du MDM apparaît souvent au moment où un appareil disparaît. Dans ce cas, l’équipe peut verrouiller, localiser, isoler, voire effacer les données à distance. Ce n’est pas spectaculaire sur le papier, mais c’est souvent ce qui évite un incident plus large.
Le géorepérage ajoute une couche intéressante. Si un appareil apparaît dans un lieu inhabituel, des alertes peuvent se déclencher automatiquement. Pour une entreprise qui gère des équipes itinérantes, ce type de réaction ressemble à un filet de sécurité invisible, mais très efficace.
BYOD, conformité et gestion des données : le trio qui complique tout
Le BYOD a changé les règles du jeu. Un salarié peut consulter ses outils métiers depuis son propre téléphone, mais l’entreprise ne dispose pas pour autant d’une liberté totale sur l’appareil. Il faut donc composer avec des contraintes juridiques, techniques et humaines, sans casser l’expérience utilisateur.
Les enjeux de conformité renforcent encore cette exigence. Des cadres comme le RGPD, ISO 27001 ou certains référentiels sectoriels imposent des preuves de sécurité, des journaux d’action et des politiques cohérentes. Dans les faits, suivre manuellement ces obligations sur un parc qui grossit devient vite un casse-tête. Le MDM transforme ce fardeau en pilotage automatisé.
Ce que les directions recherchent vraiment
Les responsables informatiques ne cherchent pas seulement à “verrouiller” les terminaux. Ils veulent éviter les pertes de données, fluidifier l’accueil des nouveaux collaborateurs et garder une vision claire de l’état du parc. Le MDM répond à ces trois attentes en même temps, ce qui explique son passage au rang d’outil stratégique.
Une petite structure y trouve aussi son compte. Contrairement à une idée reçue, la cybersécurité mobile n’est pas réservée aux grandes organisations. Les attaquants ciblent aussi les PME, parfois plus facilement, parce qu’elles disposent de moins de moyens humains et d’un outillage plus dispersé.
Pour aller plus loin sur l’écosystème de sécurité, certaines entreprises croisent le MDM avec des briques comme le ZTNA pour les entreprises ou des mécanismes de chiffrement tels que BitLocker en environnement professionnel.
Choisir une solution MDM adaptée à la réalité du parc
Toutes les plateformes ne se valent pas, et c’est là que le sujet devient stratégique. Un parc largement centré sur Apple n’appelle pas les mêmes priorités qu’un environnement mixte mêlant Windows, macOS, Android et Linux. Le bon choix dépend donc moins d’une marque connue que de la composition réelle des équipements.
Certaines solutions excellent dans l’univers Apple, avec une intégration très fine aux outils natifs de l’écosystème. D’autres s’imposent lorsqu’il faut centraliser identité, authentification et gestion des terminaux dans une logique multi-OS. Dans les deux cas, le but reste le même : éviter les outils qui se parlent mal, comme des collègues qui se renvoient un dossier sans jamais l’ouvrir.
Les critères qui méritent un vrai examen
Avant de déployer une solution, plusieurs points méritent une attention concrète. L’enrôlement zero-touch, la gestion des mises à jour, la distribution applicative, la conformité et l’intégration avec les identités constituent la base. Sans ces briques, le MDM perd vite une partie de sa valeur.
Un autre élément compte beaucoup : la capacité à couvrir l’ensemble des terminaux utilisés par les équipes, y compris les ordinateurs portables et certains équipements spécifiques. Le marché a d’ailleurs évolué vers des approches plus larges, proches de l’UEM, où la frontière entre gestion mobile et gestion de poste devient de plus en plus fine.
- Déploiement rapide : les appareils doivent être prêts dès leur première utilisation.
- Politiques homogènes : les règles doivent s’appliquer sans bricolage local.
- Visibilité continue : l’IT doit voir l’état de sécurité en temps réel.
- Réponse immédiate : verrouillage et effacement doivent rester disponibles.
Pour les environnements Microsoft, des ressources comme Microsoft Identity Manager éclairent aussi le lien entre identité et gestion centralisée, un point clé quand la sécurité repose sur plusieurs couches de contrôle.
Dans un parc bien tenu, l’avantage se voit vite : moins d’urgences, moins de tâches répétitives, plus de continuité pour les équipes. C’est souvent à ce moment-là que le MDM cesse d’être perçu comme un outil IT et devient un vrai accélérateur de gouvernance.
Le MDM comme levier de performance, pas seulement de défense
Réduire le MDM à une solution de protection serait réducteur. Bien utilisé, il soutient aussi l’onboarding, la standardisation des postes et la disponibilité des outils métiers. Un nouvel arrivant peut travailler plus vite, sans attendre qu’on prépare son équipement à la main.
Cette automatisation a un impact direct sur la productivité. Moins de temps perdu à configurer, moins d’erreurs, moins d’écarts entre les équipes. Pour une entreprise en croissance, c’est un peu comme passer d’une carte papier à un GPS temps réel : le trajet reste le même, mais les détours coûtent beaucoup moins cher.
Le MDM soutient aussi la relation entre politique interne et usages terrain. Les collaborateurs conservent leurs habitudes, tandis que l’organisation garde les garde-fous essentiels. Ce compromis est précieux, car la meilleure stratégie de sécurité est souvent celle que les équipes acceptent réellement d’utiliser.
Quand le besoin devient plus large, certaines entreprises complètent le dispositif avec des outils de gestion unifiée. D’autres s’orientent vers des approches centrées sur leur écosystème principal. Dans tous les cas, l’objectif reste identique : garder la main sur les terminaux sans ralentir l’activité.
Pour des cas d’usage quotidiens, comme l’accès à des messageries professionnelles ou à des portails métiers, la logique de contrôle et de sécurité reste la même. Des environnements comme la messagerie pro de Paris ou des services métiers connectés s’inscrivent dans cette même exigence de protection des accès.
Le MDM est-il utile pour une petite entreprise ?
Oui, car les petites structures sont aussi exposées aux vols de terminaux, aux erreurs de configuration et aux attaques ciblant les appareils mobiles. Un MDM apporte un cadre sans nécessiter une équipe IT très importante.
Le BYOD peut-il être sécurisé avec un MDM ?
Oui, à condition de définir des règles claires : séparation des usages, politiques d’accès, chiffrement et possibilité d’effacement des seules données professionnelles. Le MDM aide à trouver l’équilibre entre souplesse et protection.
Quelle différence entre MDM et UEM ?
Le MDM se concentre d’abord sur les appareils mobiles, tandis que l’UEM élargit la gestion aux ordinateurs, tablettes et autres terminaux depuis une console unique. Les deux approches sont proches, mais l’UEM couvre généralement un périmètre plus large.
Un MDM remplace-t-il totalement l’équipe informatique ?
Non, mais il automatise une grande partie des tâches répétitives et réduit les interventions d’urgence. L’équipe IT garde le pilotage, tout en gagnant du temps sur le déploiement, la surveillance et la réponse aux incidents.


