Dans une cybersécurité devenue plus nerveuse que jamais, le Honeypot occupe une place à part. Ce faux système, volontairement appâtant, attire les cyberattaques vers un piège contrôlé, loin des serveurs sensibles. L’idée paraît simple, presque trop belle pour être vraie. En réalité, c’est une technique de défense redoutable, capable de transformer chaque tentative d’infiltration en signal utile pour la détection et l’analyse de trafic.
L’article en bref
Le honeypot ne bloque pas seulement les attaques : il les attire, les observe et les transforme en renseignement exploitable. Dans un paysage où les menaces évoluent vite, ce faux actif devient un capteur stratégique pour la sécurité informatique.
- Leurre numérique ciblé : détourne les attaquants vers un environnement sans valeur réelle
- Observation des tactiques : enregistre outils, commandes et méthodes d’intrusion
- Déploiement adapté : du simple capteur au réseau simulé complet
- Atout défensif concret : réduit les faux positifs et accélère la réponse
Bien utilisé, le honeypot ne remplace pas les autres protections, mais il donne un temps d’avance précieux.
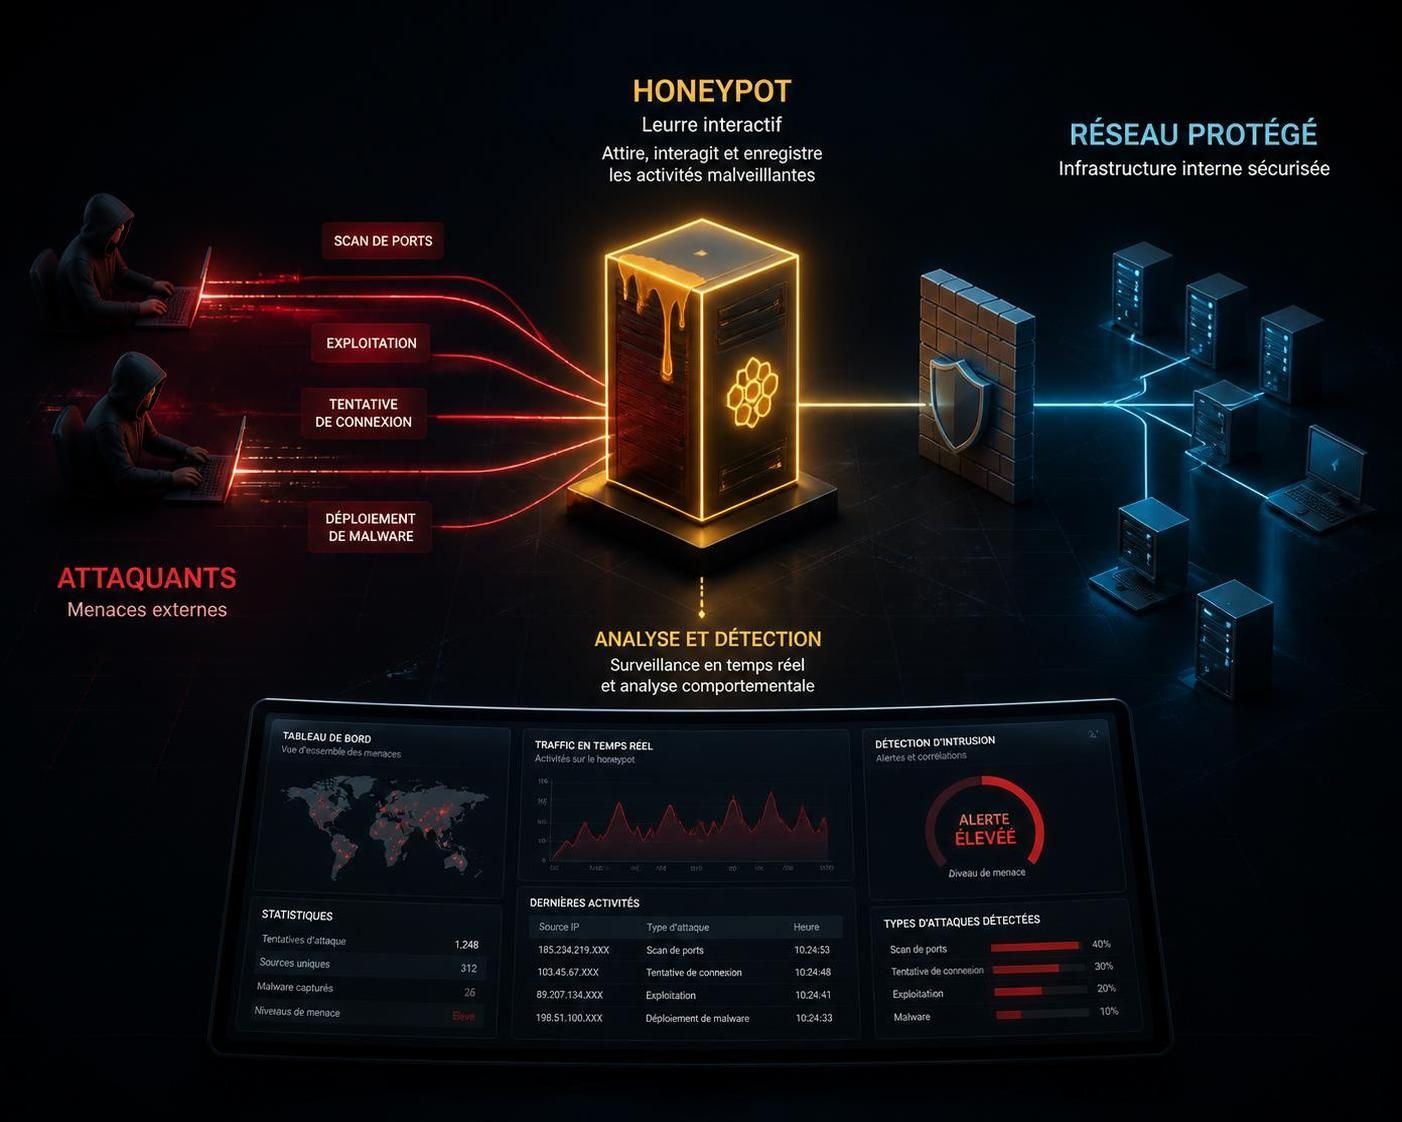
Le principe séduit les équipes sécurité depuis des années, mais il prend une nouvelle dimension avec l’automatisation, l’IA et des attaques toujours plus discrètes. Un Honeypot bien conçu ressemble à un serveur crédible, parfois à une base de données ou à un poste d’administration abandonné. Il ne contient rien d’utile, mais il parle le langage des attaquants : ports ouverts, services plausibles, failles apparemment rentables. Résultat : dès qu’un intrus s’y aventure, l’activité devient lisible, et donc exploitable.
Un peu comme dans une partie de stratégie, le faux village attire souvent plus d’un adversaire. La différence, ici, c’est que chaque clic, chaque requête et chaque tentative d’escalade de privilèges nourrit une meilleure compréhension des cybermenaces. C’est précisément ce qui fait la force du honeypot : il ne cherche pas seulement à protéger, il cherche à apprendre. Et dans un univers où l’attaque précède souvent la riposte, cette logique change la donne.
Honeypot en cybersécurité : un leurre pensé pour attirer les vrais attaquants
Le Honeypot repose sur une idée presque contre-intuitive : créer volontairement une cible séduisante pour détourner l’attention des vraies ressources. Il s’agit d’un environnement isolé, conçu pour sembler vulnérable, afin de provoquer l’infiltration d’un pirate et d’observer son comportement sans exposer l’infrastructure de production. C’est une approche de sécurité informatique qui préfère la ruse à la confrontation frontale.
Dans les faits, cela permet de collecter des indices précieux : adresses IP, outils de scan, payloads testés, scripts déposés, techniques de persistance. Un exemple concret ? Une PME du secteur e-commerce peut déployer un faux serveur SSH pour repérer des campagnes d’attaque automatisées avant qu’elles n’atteignent ses systèmes critiques. Le honeypot agit alors comme une alarme silencieuse, mais aussi comme une caméra discrète qui documente tout.
Pourquoi ce piège fonctionne si bien contre les cyberattaques
Les cybercriminels cherchent souvent la facilité. Un service mal configuré, une base de données trop bavarde, un accès distant négligé : autant de portes d’entrée qu’ils testent sans relâche. Le honeypot exploite justement cette mécanique en imitant un système crédible, assez crédible pour déclencher une action.
Le plus intéressant, c’est que toute interaction devient suspecte par nature. Là où un outil classique doit trier le bruit, le leurre réduit fortement les faux positifs. Cette simplicité d’analyse fait gagner du temps aux équipes SOC, surtout quand les alertes se multiplient et que chaque minute compte.
Types de honeypots : du capteur léger au réseau de leurres complet
Tous les honeypots ne jouent pas dans la même catégorie. Certains se limitent à simuler un service précis, comme un port SSH ou un partage réseau. D’autres reproduisent un système entier, avec sessions interactives, commandes possibles et traces plus fines. Entre les deux, le niveau de complexité change, tout comme le volume d’informations récupérées.
Ce choix dépend surtout du risque accepté, des ressources disponibles et du niveau de maturité en cybersécurité. Une startup qui veut surveiller des scans massifs n’a pas les mêmes besoins qu’un grand groupe qui cherche à comprendre une campagne de menace avancée. La logique est un peu celle d’un filet de pêche : plus il est fin, plus il demande d’entretien.
| Type de honeypot | Niveau d’interaction | Atout principal | Usage le plus courant |
|---|---|---|---|
| Faible interaction | Limité | Déploiement rapide et faible risque | Détection précoce des scans et attaques automatisées |
| Forte interaction | Élevé | Renseignements détaillés sur les tactiques d’attaque | Analyse approfondie des intrusions et malwares |
| Honeynet | Très élevé | Vue d’ensemble sur un réseau piégé | Étude des menaces complexes et persistantes |
Les variantes qui enrichissent la détection
Au-delà du serveur fictif classique, il existe des déclinaisons plus ciblées. Les honeyfiles déclenchent une alerte dès qu’un document appât est ouvert, les faux comptes cloud piègent des mouvements latéraux, et les honeypots de base de données attirent les voleurs de données. Dans certains cas, ces appâts sont plus efficaces qu’un système complet, car ils s’intègrent au cœur même du poste de travail.
Cette approche “grain de sable” fonctionne bien dans les environnements modernes, où l’attaque se déplace vite d’un service à l’autre. Les équipes peuvent ainsi mieux cartographier les chemins d’attaque et ajuster leurs défenses sans attendre une compromission réelle. Le piège devient alors un accélérateur de compréhension.
Analyse de trafic, renseignement et réponse : ce que le honeypot révèle vraiment
Le grand intérêt du honeypot ne tient pas seulement à sa capacité d’attraction. Il réside surtout dans la richesse des traces collectées. Une session piégée peut révéler les commandes testées, les tentatives de rebond, les scripts d’exploitation, voire les habitudes d’un groupe de menace. En 2026, avec des attaques plus industrialisées, cette matière est précieuse pour la détection et la priorisation des risques.
Dans une organisation bien structurée, ces signaux alimentent la veille, les règles SIEM et les contrôles de segmentation. Si un faux serveur reçoit soudain des tentatives d’exploitation d’une faille précise, il devient logique de traiter en priorité les systèmes réels exposés à la même surface d’attaque. Le honeypot sert alors de boussole, pas seulement de capteur.
- Détection anticipée : alerte avant l’atteinte des actifs critiques
- Analyse de trafic : lecture fine des outils, IP et méthodes utilisées
- Réduction du bruit : moins de faux positifs que dans des systèmes classiques
- Priorisation défensive : correction rapide des failles réellement ciblées
Dans les faits, cette logique fait souvent gagner un temps décisif. Une équipe peut identifier plus vite si elle fait face à du scan opportuniste, à un ransomware ciblé ou à une tentative d’exfiltration plus sophistiquée. Et quand la menace se déguise mieux qu’un acteur de théâtre, chaque indice compte.
Mettre en place un honeypot sans exposer le réseau réel
Un bon honeypot ne s’improvise pas. Il doit être isolé, crédible et surveillé en continu. Sans segmentation stricte, il peut devenir un tremplin pour l’adversaire, ce qui annulerait une grande partie de son intérêt. Une passerelle de contrôle, parfois appelée honeywall, limite donc les échanges sortants et protège le reste du SI.
La maintenance compte autant que le décor. Un système trop propre, trop stable ou trop ancien peut trahir sa nature artificielle. À l’inverse, un leurre régulièrement ajusté, nourri de faux historiques et de comportements réalistes, résiste mieux aux attaquants expérimentés. C’est un peu comme une vitrine : plus elle semble vivante, plus elle attire.
Les précautions à garder en tête
Avant de déployer ce type de dispositif, plusieurs règles s’imposent. Elles ne relèvent pas du détail, mais du bon sens opérationnel. Sans elles, le piège peut se retourner contre son créateur.
- Isoler strictement le leurre du réseau de production
- Journaliser les interactions sans surcollecter inutilement
- Mettre à jour les services simulés pour rester crédible
- Tester les sorties réseau afin d’éviter tout rebond
- Surveiller les signaux d’identification par des attaquants avancés
Les grands comptes, les institutions publiques et les laboratoires de recherche s’appuient souvent sur ces dispositifs pour enrichir leurs stratégies de déception. À l’échelle d’un environnement moderne, le honeypot n’est donc pas un gadget, mais une pièce de puzzle parmi d’autres.
Honeypot, IA et déception moderne : vers une défense plus intelligente
Les solutions les plus récentes associent désormais analyse de trafic, automatisation et apprentissage automatique pour trier plus vite les signaux utiles. Cette évolution est logique : plus le volume d’alertes grimpe, plus le besoin de contextualisation devient fort. L’IA aide alors à repérer des motifs, à corréler des événements et à faire remonter ce qui mérite une attention immédiate.
Dans ce contexte, le honeypot s’intègre dans une logique plus large de “deception technology”. Il ne vit pas seul, mais au milieu d’autres leurres : faux identifiants, faux fichiers, faux services, parfois même de fausses traces d’activité. L’objectif est simple : rendre l’environnement incertain pour l’attaquant, certain pour le défenseur.
Ce changement d’échelle rappelle une partie de Civilization : la vraie puissance ne vient pas seulement du mur, mais de la connaissance du terrain. Plus le défenseur observe, plus il anticipe. Et plus il anticipe, moins l’attaque a de marge.
Un honeypot remplace-t-il un pare-feu ou un antivirus ?
Non. Le honeypot complète la sécurité informatique, mais ne remplace ni la prévention, ni la protection, ni la surveillance classique.
Pourquoi les cybercriminels tombent-ils dans le piège ?
Parce qu’un honeypot imite une cible crédible, avec des services et des vulnérabilités apparemment rentables.
Un honeypot est-il risqué à déployer ?
Oui, s’il est mal isolé. Une segmentation stricte et une passerelle de contrôle sont indispensables pour éviter tout rebond vers le réseau réel.
Quels bénéfices concrets apporte-t-il à une équipe sécurité ?
Il améliore la détection, réduit les faux positifs, enrichit la veille sur les menaces et accélère la réponse aux incidents.


