Dans beaucoup d’entreprises, la gestion des accès ressemble encore à un tableau de bord bricolé entre cloud, applications métiers et postes de travail hérités. Entra ID change la donne en apportant une couche d’identité unifiée, plus souple et plus fine, capable de sécuriser les usages sans alourdir l’expérience utilisateur. À l’heure où la sécurité ne se limite plus au mot de passe, cette plateforme s’impose comme un véritable levier de révolution technologique pour la gestion des identités, la protection des données et l’accessibilité des services numériques.
L’article en bref
Entra ID s’impose comme une brique centrale pour piloter les identités numériques dans des environnements hybrides, mobiles et fortement exposés aux risques. Sa force tient à un équilibre rare entre authentification renforcée, simplicité d’usage et intégration fluide avec le cloud.
- Un socle d’identité unifié : centralise les accès cloud, hybrides et sur site
- Une sécurité adaptative : MFA, accès conditionnel et contrôle contextuel intégrés
- Une compatibilité étendue : connecte des milliers d’applications SaaS modernes
- Des règles de gouvernance concrètes : limitent les privilèges et surveillent les usages
Bien configuré, Entra ID devient bien plus qu’un annuaire : c’est un poste de contrôle stratégique pour la sécurité numérique.
Imaginez une entreprise comme une gare très fréquentée. Les trains sont les applications, les voyageurs sont les utilisateurs, et chaque billet doit être vérifié sans créer d’embouteillage. C’est exactement là qu’Entra ID prend tout son sens : il contrôle les entrées, fluidifie les connexions et réduit les risques d’intrusion, tout en restant compatible avec les réalités du travail hybride et des usages mobiles.
Le changement de nom d’Azure Active Directory vers Entra ID n’est pas qu’un effet cosmétique. Il traduit une vision plus large de l’identité, pensée comme un fil conducteur entre les services Microsoft, les outils SaaS et les environnements historiques. Pour une équipe IT, cela signifie moins de silos, plus de cohérence et une meilleure maîtrise des droits au quotidien.
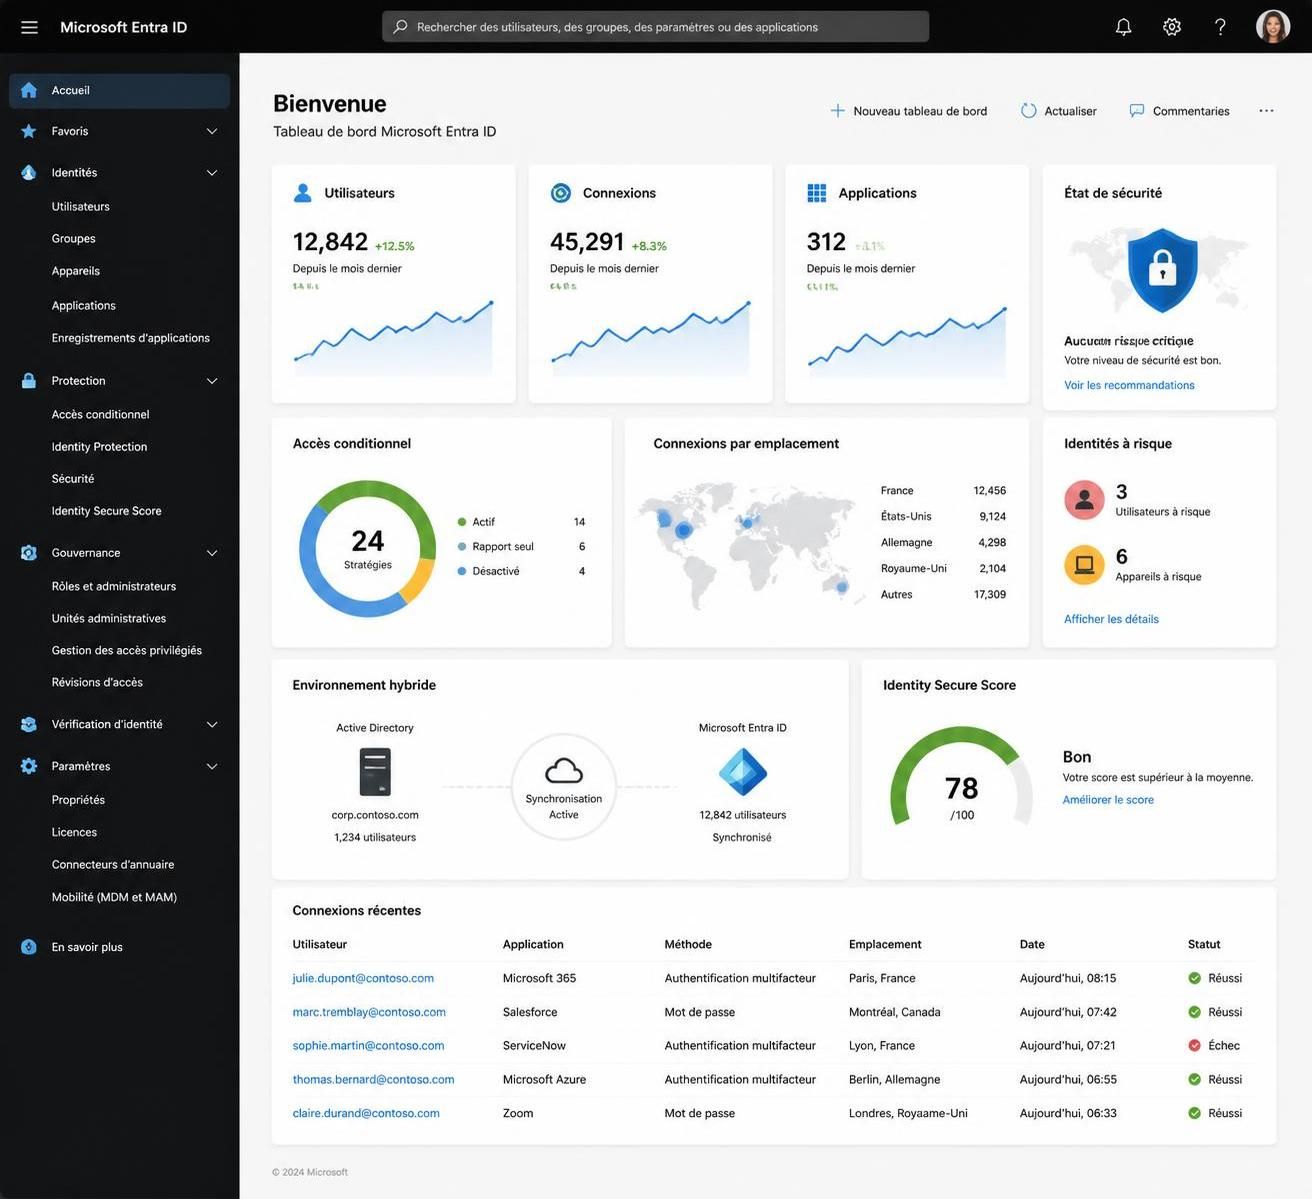
Entra ID, le nouveau centre de gravité des identités numériques
Au cœur de la pile Microsoft, Entra ID joue le rôle de point d’entrée pour les accès aux applications, aux données et aux ressources. L’intérêt est évident : au lieu de multiplier les répertoires et les règles dispersées, la plateforme centralise les décisions d’accès dans une logique cohérente et évolutive. C’est souvent ce passage à l’échelle qui fait la différence entre une simple gestion administrative et une vraie stratégie d’identité.
Les équipes apprécient aussi sa capacité à absorber des usages hétérogènes. Une même organisation peut gérer des salariés sur site, des collaborateurs distants, des partenaires externes et des prestataires, sans remettre à plat toute son architecture. Pour un consultant ou un administrateur, c’est un peu comme passer d’une carte papier à un GPS dynamique : le trajet devient plus lisible, les erreurs se réduisent.
Le vrai atout d’Entra ID tient dans sa posture de plateforme, pas de simple annuaire. Il orchestre la connexion, applique les politiques de sécurité et s’adapte au contexte d’usage avec une finesse difficile à retrouver dans les systèmes plus anciens.
Du cloud au modèle hybride : une continuité sans rupture
Dans la plupart des entreprises, Active Directory reste encore présent sur site. Entra ID ne vient pas forcément remplacer cet existant du jour au lendemain ; il le prolonge, notamment via la synchronisation hybride. Cette approche évite de recréer les comptes, limite les doubles saisies et donne une continuité bienvenue aux équipes IT comme aux utilisateurs.
Un cas classique : une société industrielle garde ses serveurs internes pour certains outils de production, tout en adoptant Microsoft 365 et plusieurs solutions SaaS. Entra ID sert alors de point d’unification. Résultat : les accès sont mieux maîtrisés, les flux plus simples à auditer et les incidents liés aux identifiants moins fréquents.
Cette articulation hybride reste l’une des raisons pour lesquelles la solution s’est imposée dans de nombreux projets de modernisation. Elle relie l’ancien et le nouveau sans demander un grand saut dans le vide.
Des fonctions de sécurité pensées pour le réel
La plupart des failles ne viennent pas d’un système totalement absent, mais d’un accès trop large, trop long ou trop facile. Entra ID répond à ce problème avec un ensemble de mécanismes précis : authentification multifacteur, accès conditionnel, protection de l’identité et gestion temporaire des privilèges. Le principe est simple : ne jamais accorder plus que nécessaire, et seulement au bon moment.
Cette logique est particulièrement utile dans les environnements où les connexions varient selon le lieu, l’appareil ou le niveau de risque. Un salarié qui se connecte depuis un ordinateur conforme au bureau ne déclenche pas le même niveau d’exigence qu’un accès depuis un terminal inconnu à l’étranger. C’est là que la solution montre sa maturité : elle ne bloque pas par principe, elle arbitre intelligemment.
Pour sécuriser davantage les usages quotidiens, des ressources comme ce guide sur l’authentification internet sécurisée complètent utilement la réflexion. Dans le même esprit, la sécurisation des terminaux via une stratégie MDM adaptée devient un excellent duo avec Entra ID.
Fonctionnalités clés et effet concret sur les accès
Les fonctions d’Entra ID ne se contentent pas d’empiler des options techniques. Chacune répond à une faiblesse bien connue des systèmes d’accès : le mot de passe unique trop fragile, le compte admin trop exposé, ou l’accès invité trop peu surveillé. En pratique, cela se traduit par moins d’angles morts et une meilleure résilience.
| Fonction | Rôle | Bénéfice concret |
|---|---|---|
| Authentification multifacteur | Ajoute une vérification supplémentaire à la connexion | Réduit l’impact du phishing et du vol d’identifiants |
| Accès conditionnel | Adapte la règle selon le contexte utilisateur | Bloque ou renforce l’accès selon le risque |
| PIM | Ouvre des droits administratifs de façon temporaire | Limite l’exposition des comptes sensibles |
| Protection de l’identité | Analyse les signaux de risque en continu | Détecte les comportements anormaux plus tôt |
Ce tableau résume une idée essentielle : la sécurité moderne n’est plus figée, elle s’ajuste en permanence à la situation.
Une interopérabilité pensée pour les usages d’aujourd’hui
Entra ID ne se limite pas à l’univers Microsoft. Sa compatibilité avec OAuth, SAML et OpenID Connect lui permet de dialoguer avec des milliers d’applications SaaS. Dans les entreprises de 2026, où un même collaborateur passe d’un CRM à une plateforme RH puis à un outil de signature électronique, cette interopérabilité évite les frictions inutiles.
Cette ouverture a un vrai impact business. Moins de tickets au support, moins de mots de passe oubliés, moins de temps perdu à jongler entre des portails différents. Les utilisateurs gagnent en fluidité, les administrateurs en visibilité, et la direction y trouve un meilleur contrôle global des accès.
Dans certains cas, cette logique rejoint même des usages très concrets, comme la gestion d’une messagerie d’équipe ou d’outils transverses. À ce titre, un environnement de webmail bien cadré illustre bien l’intérêt d’un accès unifié et sécurisé.
Pourquoi les entreprises l’adoptent rapidement
Trois raisons reviennent souvent sur le terrain. D’abord, le besoin d’une accessibilité sans compromis, avec des connexions disponibles partout. Ensuite, la volonté de renforcer la protection des données sans compliquer le quotidien. Enfin, la recherche d’une base stable pour accompagner l’innovation interne sans multiplier les risques.
Une PME en croissance, par exemple, peut commencer avec quelques politiques simples, puis enrichir sa gouvernance au fil des usages. Une grande organisation, elle, bénéficiera surtout de la standardisation des règles et de l’audit centralisé. Dans les deux cas, le même constat ressort : une identité bien gérée accélère le reste.
Le gain n’est donc pas seulement technique. Il touche la productivité, la conformité et la capacité à absorber de nouveaux outils sans chaos organisationnel.
Les bonnes pratiques qui font vraiment la différence
Une solution puissante peut devenir fragile si elle est mal réglée. Avec Entra ID, la qualité de la configuration compte presque autant que la technologie elle-même. Les entreprises qui obtiennent les meilleurs résultats sont souvent celles qui appliquent des règles simples, constantes et suivies dans le temps.
Dans une équipe mature, cela se traduit par des politiques claires sur les comptes privilégiés, un contrôle strict des invités et un suivi régulier des logs. Rien de spectaculaire, mais beaucoup d’efficacité. Comme dans une partie de Civilization, la victoire ne vient pas d’un seul coup d’éclat, mais d’une succession de décisions bien placées.
- Privilégier les méthodes résistantes au phishing comme FIDO2 ou Windows Hello
- Activer la MFA pour tous les comptes, surtout les plus sensibles
- Réduire les droits permanents au strict nécessaire
- Surveiller les accès invités avec validation et révision périodique
- Analyser les journaux pour repérer les anomalies d’usage
Cette discipline transforme Entra ID en véritable poste de contrôle plutôt qu’en simple porte d’entrée. C’est souvent là que la différence se joue entre une posture rassurante et une sécurité réellement opérante.
Les angles morts à combler dans une architecture complète
Aussi solide soit-il, Entra ID ne couvre pas tout. Les menaces liées à l’Active Directory local, comme certaines attaques sur les environnements sur site, restent hors de son périmètre direct. De même, la classification fine des données sensibles ou la gouvernance très détaillée des fichiers partagés nécessitent souvent des outils complémentaires.
Cette limite n’enlève rien à sa valeur. Elle rappelle simplement qu’une stratégie d’identité efficace repose sur un écosystème cohérent, où chaque brique a son rôle. Entra ID gère le contrôle d’accès central, tandis que d’autres solutions peuvent renforcer l’audit, la traçabilité ou la surveillance des environnements hybrides.
Autrement dit, la maturité ne consiste pas à tout attendre d’une seule plateforme. Elle consiste à bien l’insérer dans une architecture globale, avec des responsabilités clairement réparties.
Une logique de pilotage plutôt que de simple administration
Dans les organisations qui avancent vite, l’enjeu n’est plus seulement de créer des comptes. Il faut piloter les identités comme un actif stratégique. Cela implique une vision sur les rôles, les accès temporaires, les applications connectées et les risques qui évoluent en continu.
Entra ID s’inscrit précisément dans cette dynamique. Il ne remplace pas la gouvernance, il la rend exploitable à grande échelle. Pour les directions techniques comme pour les responsables sécurité, c’est un changement de posture profond : l’identité devient une surface de contrôle, pas juste une ligne dans un annuaire.
Cette évolution explique pourquoi la solution s’impose comme un standard de fait dans de nombreux projets de modernisation. Quand les accès deviennent plus simples à maîtriser, l’entreprise peut avancer plus vite sans sacrifier sa vigilance.
Entra ID remplace-t-il totalement Active Directory ?
Non. Entra ID prolonge souvent Active Directory dans des scénarios hybrides. Les deux peuvent coexister, surtout quand certains systèmes restent ancrés sur site.
Pourquoi Entra ID est-il considéré comme plus moderne ?
Parce qu’il s’appuie sur le cloud, des protocoles récents et une gestion contextuelle des accès, là où les modèles historiques reposent davantage sur des mécanismes locaux.
Quelles fonctions apportent le plus de sécurité ?
L’authentification multifacteur, l’accès conditionnel, la gestion temporaire des privilèges et la protection de l’identité forment le socle le plus solide.
Peut-on connecter Entra ID à des applications tierces ?
Oui, grâce à des standards comme OAuth, SAML et OpenID Connect, ce qui facilite l’intégration avec un large écosystème SaaS.
Qu’est-ce qui fait la différence dans une bonne configuration ?
La combinaison d’une MFA systématique, de droits limités, d’une surveillance continue et de méthodes d’accès résistantes au phishing.


